蔡水捷拥有多年金融行业应用安全领域的专业技术及团队管理经验,带领团队致力于应用安全保障、应用安全体系建设、攻防技术研究、安全创新赋能、安全数字化转型等工作。
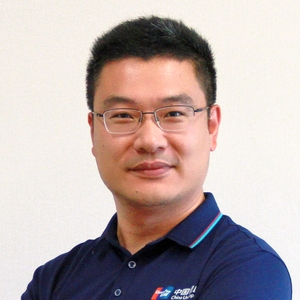
专题演讲嘉宾:蔡水捷
中国银联技术开发中心安全攻防团队总监
by 蔡水捷
中国银联
技术开发中心安全攻防团队总监随着数字化高速发展,也让网络安全威胁加速向各领域渗透。应用系统作为数据信息重要载体,也是攻防双方激烈对抗的重要战场之一,大部分的网络攻击事件都是通过利用应用系统的漏洞造成,某种程度上可以说软件开发者已然身处网络安全斗争的前线。以安全检测为主的安全左移,本质仍侧重于单点的安全防护,左移后,右侧还要不要?左移的尽头又是什么?而如何有效保障应用系统安全,让应用系统自我产生抵御攻击的内生能力,是值得我们思考研究的一个课题。
本次演讲,从上线前单点检测、安全左移、到现在讨论的安全内生,其实是应用安全防护机制的一个历史演进过程。当一个企业组织的安全成熟度达到一定阶段后,应要考虑应用系统安全防护的本源回归,以需求、设计、编码、测试、构建、发布、运营等软件研发全生命周期为基础,形成应用系统自我安全属性,且互相之间能有机联动,产生乘数效应,才能真正有效的保障软件产品安全,即安全内生。
演讲提纲:
- 发展历程
- 从单点安全,到安全左移,再到安全内生的演进
- 左移与内生
- 左移与内生的区别,何为内生
- 建设实践
- 银联安全研发体系总览
- 如何挖掘安全内生属性
- 研发各阶段痛点与应对
- 安全内生,不止于形
- 没有度量,就没有管理
- 挑战与展望
- 当前遇到的困难,如何应对
- 下一步的探索方向
你将获得:
- 了解安全内生的理念
- 了解银联在安全内生方面的建设实践,给听众带来借鉴思考
关注主办方(InfoQ)
联系我们
交通指南
上海中谷小南国花园酒店
China Grain Hotel
地址:上海市杨浦区佳木斯路777号(近营口路口)

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质
如您在购票过程中遇到问题,请扫码咨询票务小姐姐